Ukrajna elkezdte támadni az oroszországi adatközpontokat, néhány nap alatt óriási káoszt okozva. Frész Ferenc kiberbiztonsági szakembert, a Nemzeti Biztonsági Felügyelet kibervédelmi központjának volt vezetőjét is megkérdeztük, hogy mit gondol a fejleményekről.
Az orosz–ukrán háború generációs fordulópontot jelent az emberiség hadviselésének történetében, ez ma már nem lehet kérdés, és nem is lephet meg senkit. Az viszont igen, hogy a küzdő felek még így, lassan 5 (+7) év után is tudnak újat mutatni.
Oroszország és Ukrajna egyaránt fokozatosan kiterjesztette az infrastruktúra elleni dróntámadásait. A célpontok között idén már nemcsak energiatermelő létesítmények, illetve finomítók, hanem kikötők, olajat és gabonát szállító hajók, e-kereskedelmi raktárak is helyet kaptak.
És most sorra kerültek a digitális világ bástyái is.
Azt követően, hogy az orosz fél az energiaipar elleni akciók részeként csapásokat mért ukrán adatközpontokra is, az ellenfele taktikát váltott és brutálisan vágott vissza. Olyan irányba terjesztette ki a támadásokat, amely sokként érte ellenfelét, rávilágítva így egy óriási stratégiai baklövésre, amely egyrészt megbéníthatja az országot, másrészt a jelek szerint a világ számos pontján is érezteti már hatását.
Erről szól még a cikk
- Mi történt az orosz Google-vel?
- Mit gondol az ügyről Frész Ferenc, kiberbiztonsági szakértő?
- Stratégiai hiba vagy előrelátás?
- Mit (nem) lát ebből a világ?
- Örök tanulságok
Mit csináltak az ukránok?
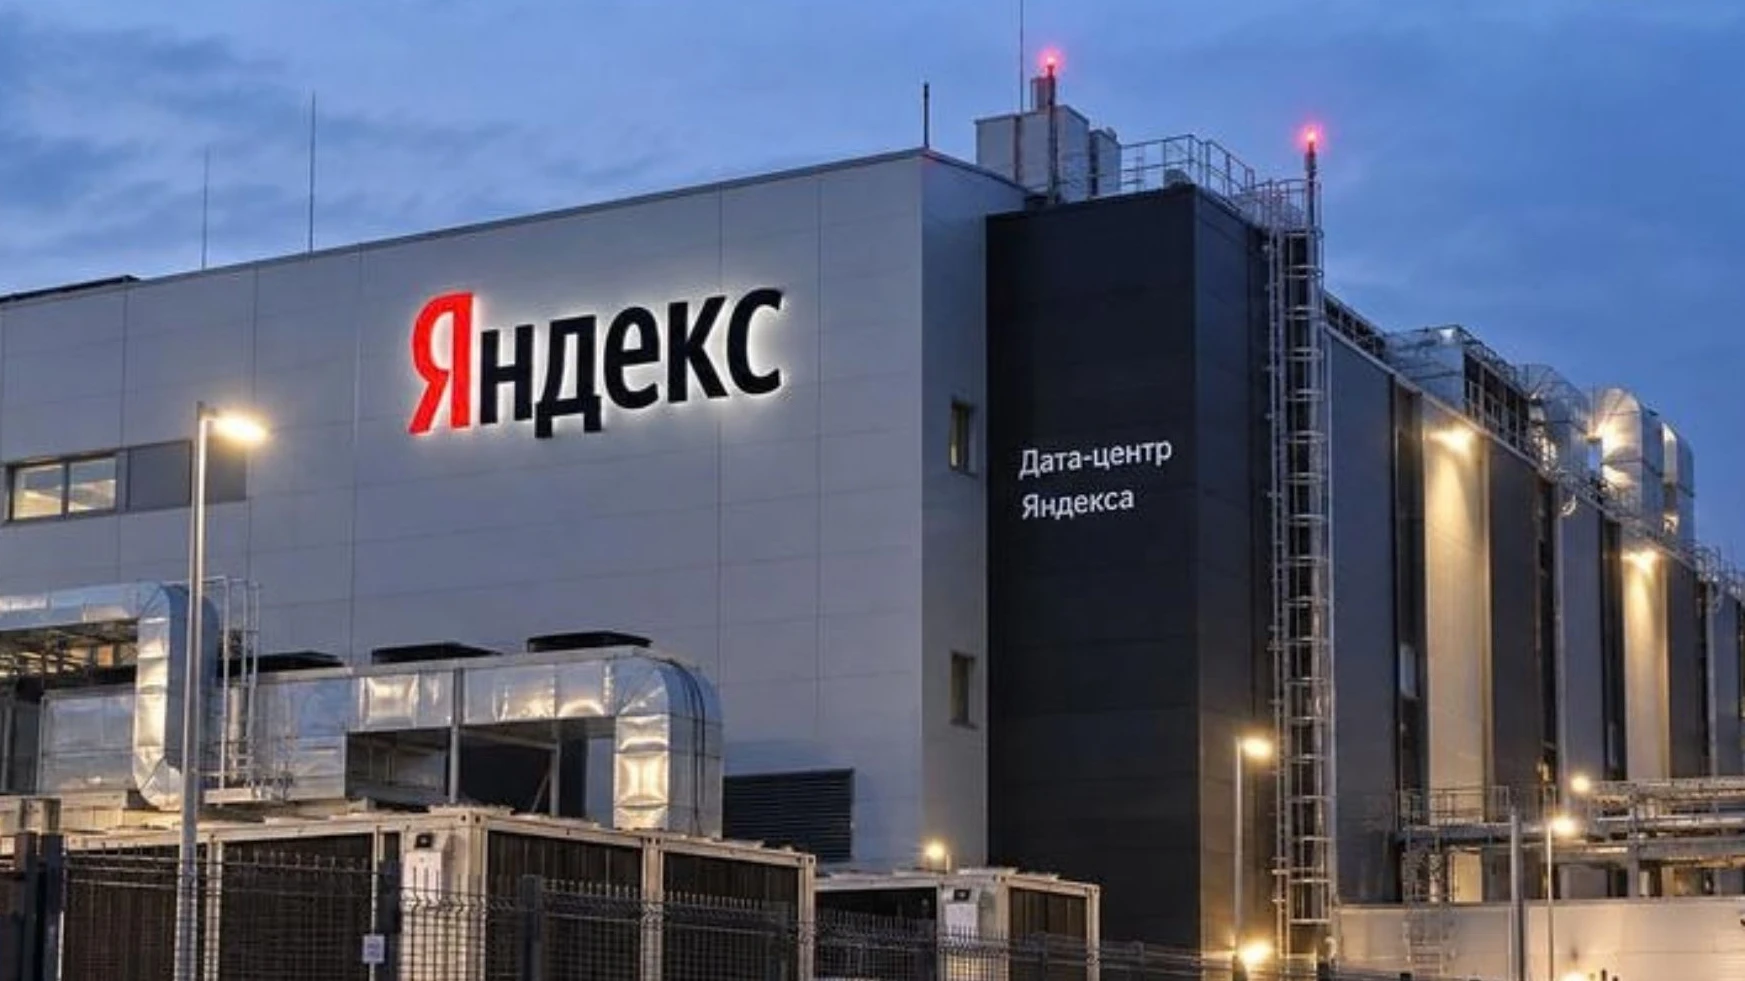
A kisebb csomópontok helyett Ukrajna az orosz Google-nak nevezett Yandex gigászi adatközpontjait célozta meg nagy hatótávolságú, új generációs drónokkal – sikeresen. Rövid idő alatt kiütöttek a kilenc hatalmas létesítményből hármat, ami Oroszország szempontjából azért óriási baj, mert ezen komplexumokban található szerverek biztosítanak rengeteg online és/vagy felhőalapú szolgáltatást.
Ennek következtében bizonyos régiókban összeomlott a netes banki ügyintézés, a közlekedés, a logisztika vagy épp az ételkiszállítás.
Süketté váltak az üzenetküldő appok, bezártak a webes levelezőrendszerek, eltűnt a tartalomszolgáltatás. Tehát az élet rengeteg területére azonnal hatást gyakorolt az akciósorozat. A Yandex ráadásul nem is képes azonnal orvosolni a problémát, hiszen egyszerűen nincsen elég kapacitása ehhez.
Stratégiai hiba
Putyin célja régóta az, hogy minél hatékonyabban izolálja az állampolgárait az online térben, azzal a céllal, hogy szűrje a hozzájuk eljutó információkat, felügyelje a kommunikációt és az információáramlást. Ez a stratégia azonban most kőkeményen visszaütött.
Hosszú munkával elérték, hogy a megbízhatónak minősített orosz szereplők, így például a Yandex megkerülhetetlenné váljanak.
Egyszerűen sok esetben nincs alternatívájuk, a megoldásaikat nem lehet egyik napról a másikra kiváltani. Nem mondhatja egy vállalat, hogy akkor átmegy egy másik felhőszolgáltatóhoz, mert egyszerűen vannak olyan régiók vagy területek, ahol nem létezik olyan. Nem az a helyzet, mint például Magyarországon, ahol egy vállalkozás választhat például az Amazon Web Services, a Google Cloud, a Microsoft Azure, a Deutsche Telekom Cloud vagy az OVH Cloud óriási ökoszisztémái közül kapásból.

Kép: Yandex
Ennél is nagyobb probléma, hogy szintén politikai megfontolásból nem költöztethették a szerverparkokat a határon túlra. Emiatt nincs is olyan – akár bérelt – létesítményük, ami biztonságban lenne, ami szintén óriási hibának, felelőtlenségnek tűnik. Ez is arra vezethető vissza, hogy az ország vezetése nem engedte meg, hogy kilépjenek az országból az adatok, viszont így azok megsemmisülhettek a biztonsági mentésekkel együtt. Már most arról szólnak a hírek ugyanis, hogy vannak olyan adatbázisok, amiket nem tudnak majd helyreállítani, ez pedig egy gazdasági társaság számára akár a véget is jelentheti.
Az ukrán adatközpontokat is folyamatosan érik a támadások, ám Ukrajna nem zárkózik el a határon túli partnerektől, és gondoskodott is már erről. Így az adatok másolatai amerikai, európai vagy kínai szervereken pihenhetnek, illetve természetesen a szolgáltatások is futtathatók ezeken keresztül.
Ha egyik pillanatról a másikra változtatna a Putyin-rezsim az álláspontján és külföldre is telepítene adatközpontokat, azonnali gyógyírt az sem jelentene.
Erről megkérdeztük Frész Ferenc kiberbiztonsági szakértőt, aki 2015-ig a Nemzeti Biztonsági Felügyelet kibervédelmi központjának vezetője volt. Frész elmondta, hogy a szolgáltatások technikailag átköltöztethetők más országok adatközpontjaiba. Ez azonban nem egyszerű szervercsere, mivel megfelelő hálózati infrastruktúra, kompatibilis rendszerek, biztonsági mentések és jelentős kapacitás szükséges hozzá. Az adatok titkosítással védhetők átvitel és tárolás közben is, tehát a költözés önmagában nem jelent adatszivárgást.
Frész arra is felhívta a figyelmet, hogy külföldi, például kínai infrastruktúra használata új kockázatokat teremthet. Különösen fontos, hogy ki kezeli a titkosítási kulcsokat, ki férhet hozzá a rendszerekhez, és milyen helyi jogszabályok vonatkoznak az adatokra. A Yandex már megállapodott más orosz felhőszolgáltatókkal az ügyfelek rendszereinek gyorsított áthelyezéséről. Persze az jó kérdés, hogy azok mennyire vannak biztonságban, hiszen azóta más cégek, így például a Sberbank adatközpontjait is támadások érték.
Szuperszámítógépek és botok
Óriási pofon lehet Oroszország számára, hogy a támadásokban jó eséllyel a modern kori koronagyémántnak számító, nagy teljesítményű, többek között a saját AI-algoritmusok, ágensek fejlesztésére használt szuperszámítógépek is megsérülhettek. A három csapást szenvedett adatközpont közül kettőben is zakatoltak ilyen masinák. Bár az állapotukról hivatalos állásfoglalást nem adtak ki, de az nem hangzik jól, hogy a komplexumokat teljesen le kellett állítani.
Fotó: Pravda
Döbbenetes, ám a támadások a határokon túl is éreztetik a hatásaikat. Ugyanis egyes elemzések, de még Zelenszkij szerint is bizonyos közösségimédia-platformokon – például az X-en – radikálisan lecsökkent a botaktivitás.
Frész Ferenc ezzel kapcsolatban viszont sokkal visszafogottabb véleményt képvisel.
Meglátása szerint technikailag teljesen reális, de egyelőre nem bizonyított ez a szcenárió. A Cloudflare adatai alapján a Yandex hálózatából érkező automatizált webes forgalom mintegy 94 százalékkal csökkent a támadásokat követően. Ez jelentős visszaesés, de felhívta a figyelmet arra is, hogy fontos különbséget tenni a legitim keresőrobotok és a politikai manipulációra használt botok között.
A rendelkezésre álló adatok nem bizonyítják, hogy az X-en vagy más közösségi platformokon működő orosz propagandabotok álltak volna le. Ugyanakkor elképzelhető, hogy az adatközpontok kiesése bizonyos koordinált befolyásolási műveleteket is érintett. A legfontosabb különbség: az időbeli egybeesés még nem bizonyít ok-okozati összefüggést. Ehhez a közösségi platformok saját forgalmi és fiókaktivitási adataira is szükség lenne.
Azt mindenesetre biztos, hogy a sérült Yandex-adatközpontok helyreállítása rettenetesen drága lesz, és igen sokáig fog tartani.
Az ilyen komplexumokban használt hardverekből, konkrétan a HBM típusú memóriákból van manapság óriási hiány. Pont azért, mert boldog-boldogtalan adatközpontot szeretne építeni a mesterségesintelligencia-szolgáltatások növekvő igénye miatt.
A gyártói kapacitások előre le vannak kötve hosszú időre, még ha szeretnének is, és lenne végtelen mennyiségű pénzük, akkor sem tudnának villámgyorsan elegendő alkatrészt beszerezni. A központok újraindulásához az óvatos becslések szerint is minimum fél évre van szükség. Maga a Yandex egyébként nem nyilatkozott arról, hogy mikor tervezi újra üzembe állítani a sérült adatközpontokat.
A legnagyobb tanulság
Az elmúlt néhány nap egyértelműen rávilágított arra, hogy a digitális transzformáció nemcsak áldás, de átok is. Az adatközpontok olyanná váltak, mint az emberi testben a létfenntartó szervek. Maguktól az adatoktól való függés potenciális veszélyt jelent a modern társadalmak számára. Amely állam erre nem készül fel, vagy politikai okok miatt dönt az izoláció mellett, az komoly veszélynek teszi ki magát és állampolgárait.
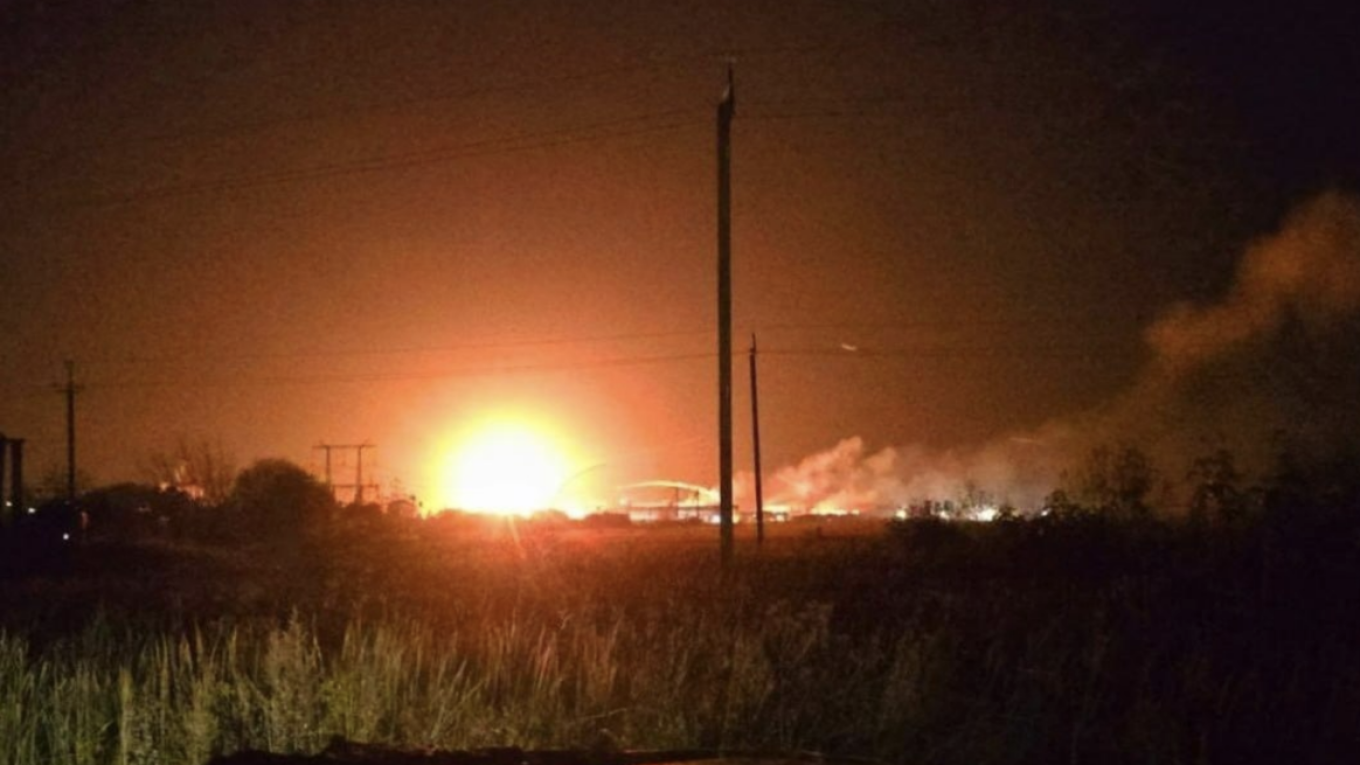
Fotó: Moscow Times
Teljes nonszensz, hogy három IT-központ megrongálása ekkora káoszt okozzon egy Oroszország szintű és méretű szuperhatalom számára. Nemcsak a háborús időkben jelent ez kockázatot, hiszen terroristák vagy a szervezett (kiber)bűnözés számára is csalogató célponttá teszi ezeket a létesítményeket.
Frész Ferenc ezzel kapcsolatban úgy fogalmazott, hogy a legsúlyosabb következmény nem feltétlenül az átmeneti szolgáltatáskiesés, hanem az orosz digitális infrastruktúra sérülékenységének bizonyítása.
A támadások rávilágítottak arra, hogy néhány kulcsfontosságú adatközpont kiesése egyszerre számos gazdasági ágazatot érinthet. Ez hosszabb távon három komoly problémát okozhat.
- Gazdasági károk: üzletmenet-kiesés, helyreállítási költségek és elmaradó bevételek.
- Bizalomvesztés: a vállalatok számára kockázatosabbá válhat a kritikus rendszerek néhány
nagy szolgáltatónál történő koncentrálása. - Technológiai lemaradás: a sérült infrastruktúra pótlása, különösen a szankciók miatt
nehezebben beszerezhető fejlett hardverek esetében, elhúzódhat.
Frész kiemelte, hogy a kitettséget jól bizonyítja, hogy az egyik érintett adatközpontban a Yandex mesterségesintelligencia-fejlesztéseit kiszolgáló szuperszámítógépek is működnek. Ezek tartós kiesése a fejlesztéseket is lassíthatja.
Frész markáns véleményt képvisel abban, hogy mit jeleznek a támadások: a modern konfliktusokban az adatközpontok ugyanolyan stratégiai jelentőségű célpontokká válhatnak, mint az energetikai vagy közlekedési infrastruktúra.
Egy adatközpont megsemmisítése ma már nem csupán informatikai probléma, hanem országos gazdasági és nemzetbiztonsági kockázat is. Ezt vette észre Irán is, hiszen a Hormuzi-szorossal kapcsolatos konfliktus során a közelmúltban dróntámadást indított az öböl menti adatközpontok ellen.
The post Léket kapott az orosz Google, az ukránok Putyin Achilles-sarkát találták el vele appeared first on Forbes.hu.
